Me escribió un comprador con cinco estrellas. Detrás había una red de cuentas falsas, una copia de Wallapop y un único objetivo: mi tarjeta.
Un iPhone 13 de cebo
Estos días he estado vendiendo unas cosas por Wallapop y, nada más publicar los primeros anuncios, empezaron a llegarme compradores con instrucciones bastante raras. Sabía que era una estafa, la denuncié y lo dejé pasar. Pero me picó la curiosidad: puse un iPhone 13 a un precio jugoso para ver hasta dónde llegaba la historia.
El 6 de septiembre me escribió un comprador. Me dijo que la venta ya estaba cerrada y que solo necesitaba mi correo electrónico, escrito sin la arroba (@). Se lo di —una dirección desechable— y en el mismo minuto recibí un correo de "Wallapop" con mi artículo y un botón de Revisar venta.
Es una investigación pequeña, sobre algo que me pasó a mí y sin más pretensiones. Esto es lo que encontré y cómo lo analicé.
Los dominios van defanged (sanitizados): con corchetes, como dnswebs[.]cc, para que nadie entre por accidente.
Ingeniería social: todo empieza en el chat
El primer mensaje llegó a las 14:06 y no estaba escrito como lo escribiría un comprador, sino como si fuera la propia plataforma: "¡Enhorabuena! Tu venta está confirmada... solo necesitamos que nos des un medio de contacto digital".
Y luego estaba cómo me pedía el correo:
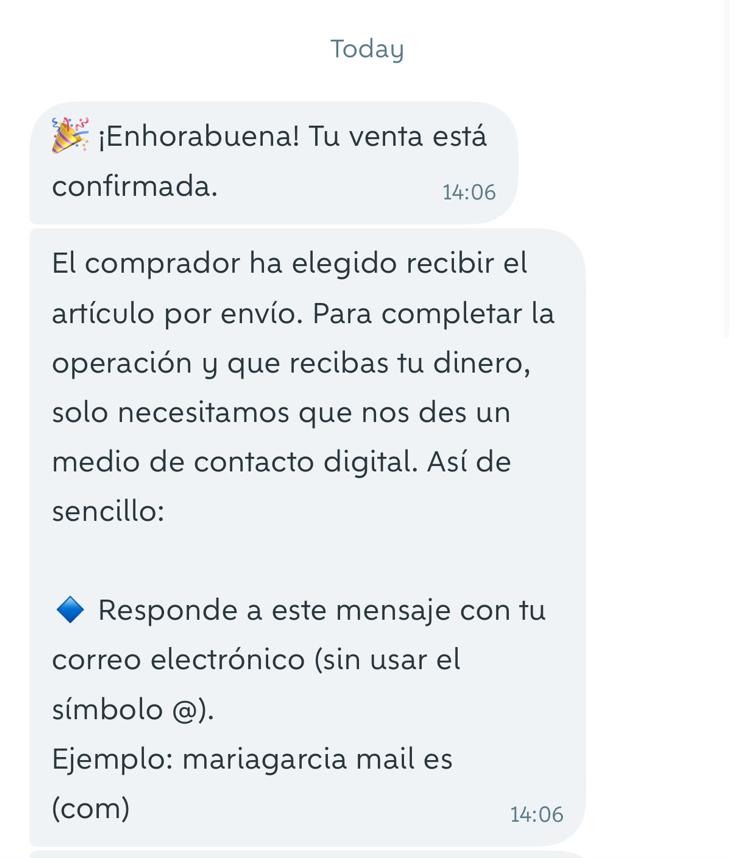
Este detalle lo delata: "Responde a este mensaje con tu correo electrónico (sin usar el símbolo @)", y hasta incluye un ejemplo de cómo escribirlo.
Wallapop detecta el intercambio de datos de contacto en el chat y avisa —lo comprobé yo mismo—, y un @ seguido de un dominio es lo más fácil de detectar del mundo.
Después llegaron un par de mensajes más genéricos que servían de refuerzo: "tus datos están protegidos", "envía solo tu correo, sin más texto".
Aunque este mensaje no me lo veía venir:
⚠️ "Importante: No está permitido que respondas a otros interesados ni que vendas el artículo a otra persona. Hacerlo supondría una violación de las normas de la plataforma y podría dar lugar a acciones legales, ya que el comprador ya ha cumplido con su parte del acuerdo de compra-venta."
Me amenazaba con consecuencias legales y, de paso, me sacaba del mercado para que no vendiera el artículo a nadie más mientras me trabajaban la estafa.
Hay que reconocer que la plataforma hizo su trabajo: cuando fui a mandar mis datos de contacto, me saltó un aviso. No bloqueó el envío —el mensaje salió con la @ igualmente—, pero bueno, supongo que avisar es exactamente lo que tenía que hacer.
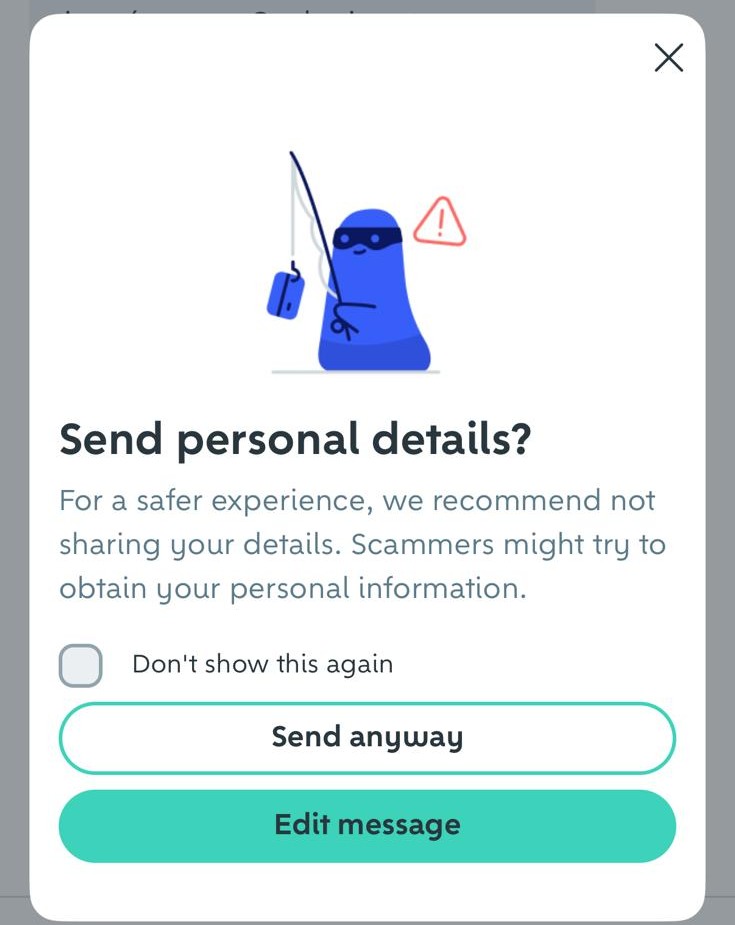
El aviso que saltó al enviar el correo. Le di a "Send anyway" a propósito, con un buzón desechable, porque quería ver el resto de la cadena. En una conversación normal la respuesta correcta es la contraria.
El último mensaje del chat fue este:
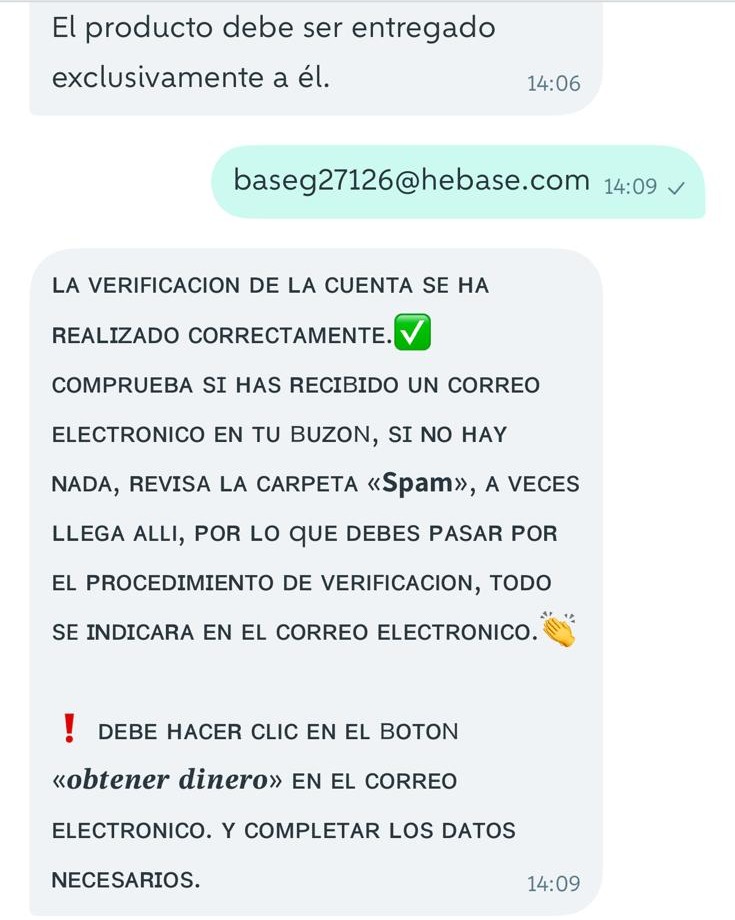
La respuesta, en el mismo minuto. Mandé la dirección a las 14:09 y el correo de phishing llevaba fecha de las 14:09:32.
La trampa de las valoraciones
Antes de seguir con el correo me fui a mirar el perfil del comprador, Miguel R., algo que habrá hecho cualquiera que haya usado Wallapop alguna vez: mirar quién te compra qué. Al final estas plataformas funcionan por confianza —número de ventas, reseñas, estrellas concedidas— y ese perfil tenía cinco estrellas, dos valoraciones, ninguna pega.
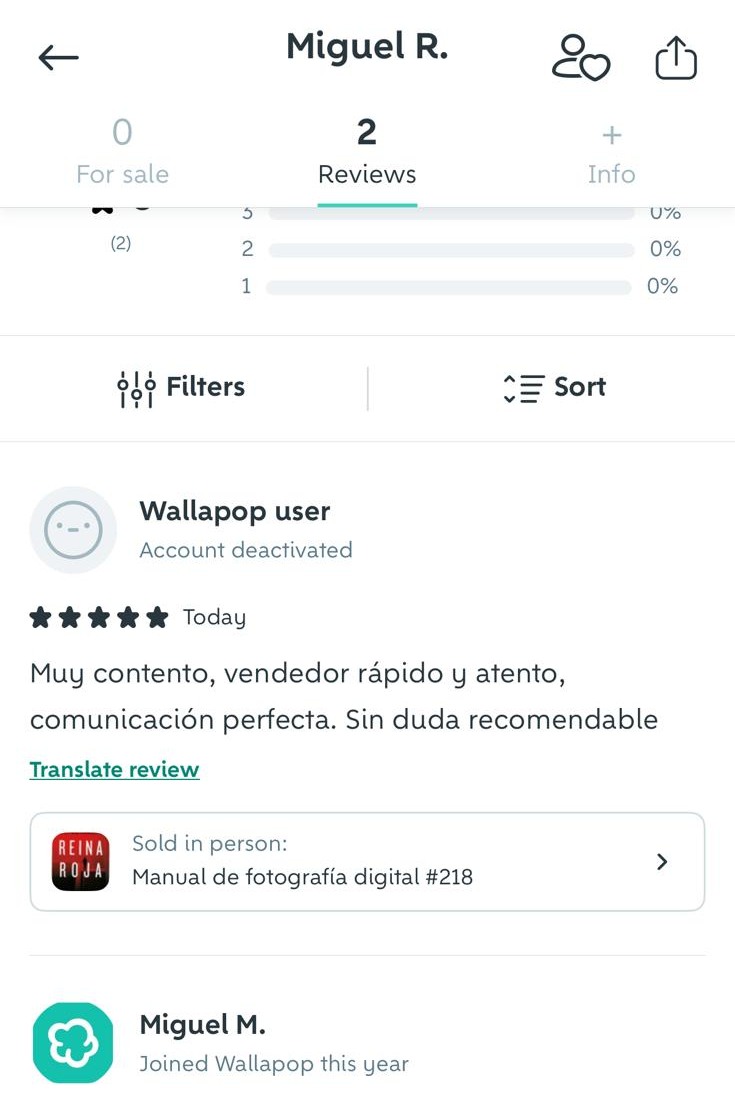
Las dos valoraciones de "Miguel R.". Cinco estrellas las dos, y las dos fechadas el mismo día en que me escribió. Una venía de una cuenta ya desactivada.
Dos valoraciones perfectas escritas el mismo día en que me escribió. Tiré del hilo entrando en el perfil de quien le valoraba, y de ahí al siguiente, y al siguiente:
| Cuenta | Ubicación | En venta | Valoraciones | Quién le valora |
|---|---|---|---|---|
| Miguel R. (el que me escribió) | — | 0 | 2, del mismo día | cuenta desactivada + Miguel M. |
| Miguel M. | Sevilla | 0 | 2, del mismo día | Noelia G. + Miguel R. |
| Noelia G. | Barcelona | 0 | 2, del mismo día | Noelia R. + Miguel M. |
| Noelia R. | Murcia | 0 | 2, del mismo día | Noelia H. + Noelia G. |
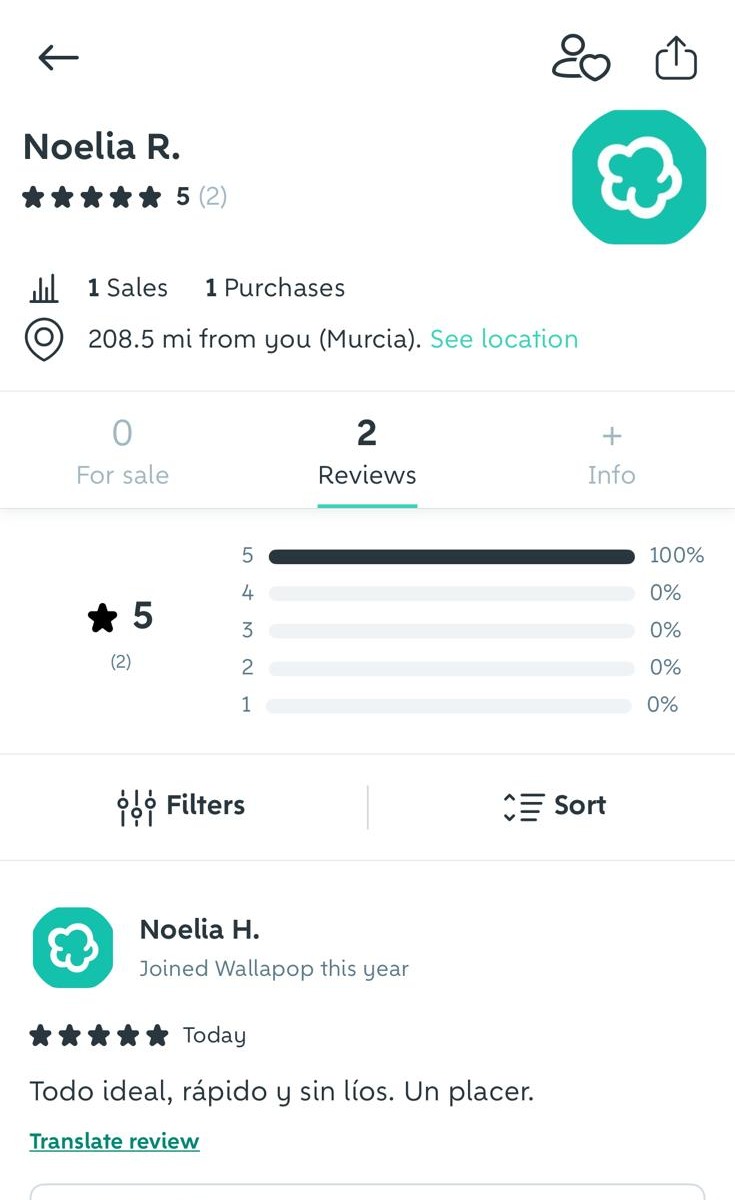
Y el siguiente, calcado. Noelia R., misma ficha que las demás: una venta, una compra, nada publicado y dos valoraciones del mismo día. La siguiente de la cadena era Noelia H.
Los textos, además, eran intercambiables: "Inmejorable, comprador muy majo, comunicación perfecta", "Todo ideal, rápido y sin líos. Un placer", "10 de 10, comprador majísimo". Y los nombres tampoco disimulaban mucho: Miguel R., Miguel M., Noelia G., Noelia R., Noelia H. Dos nombres de pila y la inicial cambiada, repartidos por Sevilla, Barcelona y Murcia, como si fueran gente sin relación.
Un correo que no suplantaba a nadie
Con el correo ya en el buzón, me lo bajé en .eml y me fui a las cabeceras.
| Cabecera | Valor |
|---|---|
From |
"Wallapop omnova" <admin@omnova[.]net> |
Return-Path |
admin@omnova[.]net (coincide con el From) |
Subject |
Confirmación de venta #669337 |
DKIM |
d=omnova[.]net; s=aliyun-ap-southeast-1 — firma válida |
SPF |
v=spf1 include:spfdm-ap-southeast-1.aliyun.com -all — pasa |
| Envío | API de Alibaba Cloud DirectMail, región Singapur |
Esperaba encontrarme un From falsificado y encontré lo contrario: el atacante no suplantaba el dominio de Wallapop, usaba otro distinto. omnova[.]net tenía publicados un SPF y una clave DKIM para enviar a través de Alibaba Cloud DirectMail, así que quien mandó el correo tenía acceso a ese dominio o a la cuenta de envío configurada con él.
Esto tiene una consecuencia práctica que es, creo, lo más importante del caso: una detección que solo mire si falla la autenticación del correo no tiene por qué ver este mensaje. SPF y DKIM pasan, y el DMARC de Wallapop no entra en juego porque su dominio no aparece en el remitente. Lo que lo delata es otra cosa: el nombre para mostrar contiene una marca conocida y el dominio del remitente no es el de esa marca. A eso se suman la reputación del dominio, los enlaces y el propio contenido, que es por donde lo pueden cazar los filtros.
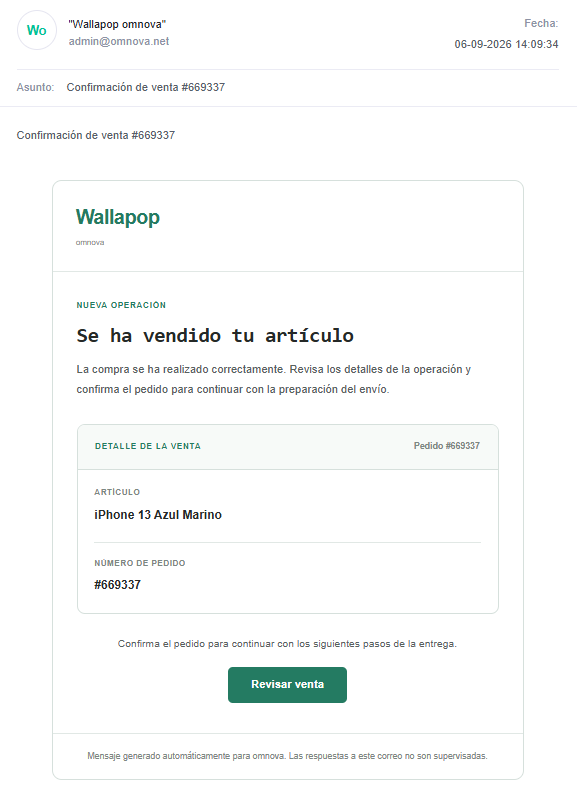
El señuelo. Marca Wallapop, número de pedido repetido cuatro veces y un único enlace de acción. Abajo, "las respuestas a este correo no son supervisadas", para quitarte las ganas de contestar y comprobar.
Un CAPTCHA que no comprueba nada
El botón del correo no llevaba directamente a la página falsa, sino a hxxps://dnswebs[.]cc/D7Z6M3Y7[.]html, que mostraba un CAPTCHA de Cloudflare Turnstile.
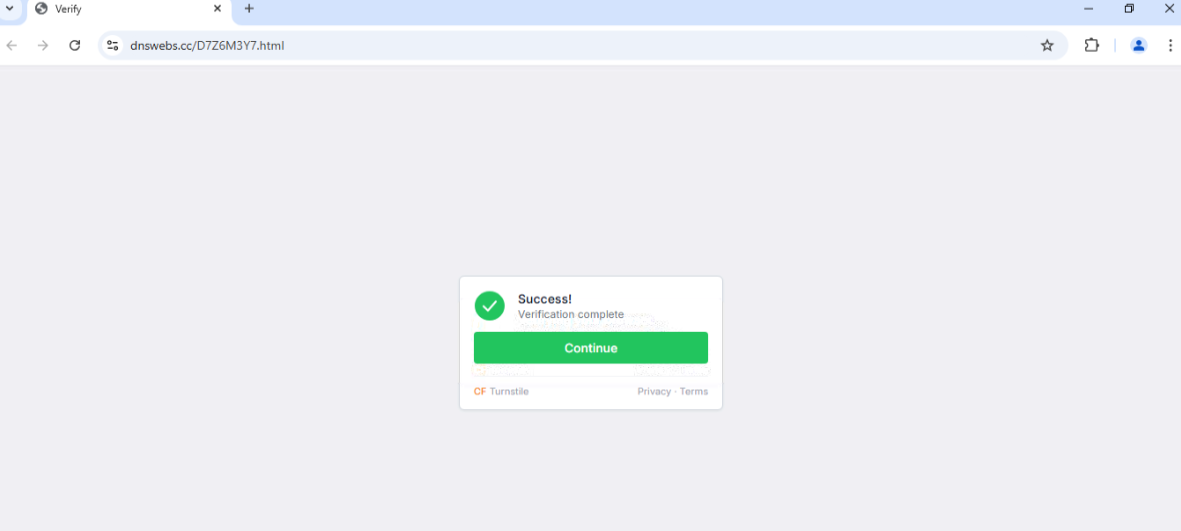
El filtro. Parece Turnstile, tiene el naranja de Cloudflare y hasta enlaza a su política de privacidad real. Pero es solo la apariencia.
Revisé el HTML y no encontré ninguna integración real con Cloudflare Turnstile: el widget es CSS imitando al de Turnstile, y detrás solo hay un temporizador.
const TARGET_URL = "hxxps://wallapop.purchase183[.]com/unit/2EWUIGLIURVA?m=h";

setTimeout(() => {
  const goBtn = document.createElement('a');
  goBtn.href = TARGET_URL;
  goBtn.textContent = "Continue";
  btnArea.appendChild(goBtn);
}, 2500);
El botón Continue no existe hasta 2,5 segundos después de cargar la página.
Además, en el CSS encontré un comentario que el desarrollador se dejó puesto:
/* ОБНОВЛЕННЫЕ СТИЛИ ДЛЯ КНОПКИ */
Significa "Estilos actualizados para el botón" en ruso 🇷🇺.
Un clon con la foto de mi anuncio
Superado el filtro, aparecía una réplica de Wallapop en español con mi iPhone 13 Azul Marino, 250 €, etiqueta Vendido, distintivo ✓ Producto pagado y mi perfil de vendedor.
Debajo del artículo había un chat con el supuesto comprador:
"Hola, el comprador ya ha pagado la mercancía. El dinero ya se ha recibido y está pendiente de confirmación por parte del vendedor. Por favor, rellene el cheque y una vez que los detalles hayan sido verificados con éxito, el dinero de la mercancía se abonará en su cuenta inmediatamente."
No era el chat de Wallapop, sino uno falso dentro de la web del atacante. Empecé hablando con "Miguel" en el chat real de Wallapop y acabé en uno de mentira.
Y entonces me pidió el CVV
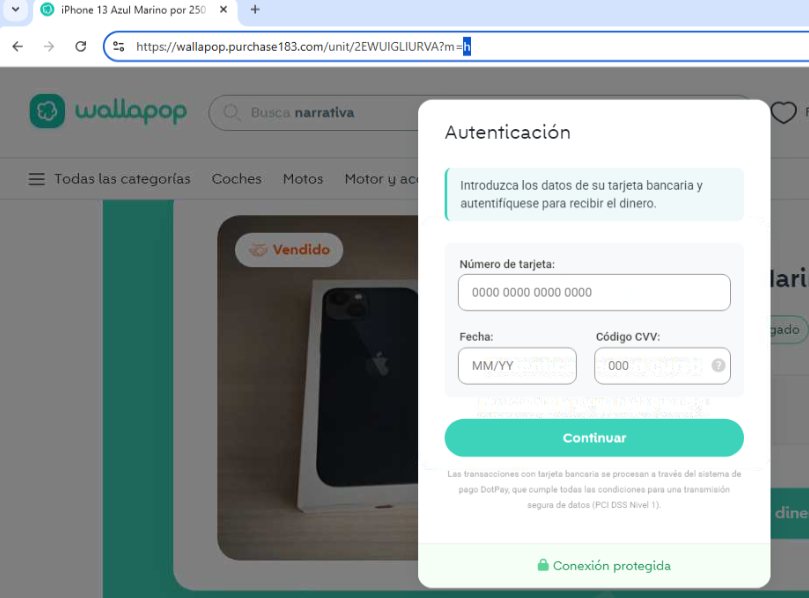
El objetivo de toda la cadena. En la barra de direcciones se lee wallapop.purchase183[.]com. El dominio registrado es purchase183[.]com; "wallapop" es solo un subdominio.
Botón Obtener dinero → "Autenticación" → "Introduzca los datos de su tarjeta bancaria y autentifíquese para recibir el dinero". Número, caducidad, CVV. Con la mención a DotPay, un "PCI DSS Nivel 1" de adorno y un candado que pone "Conexión protegida".
Para cobrar una venta de Wallapop no hay que escribir el número, la caducidad y el CVV de tu tarjeta en ninguna web.
El CVV no autoriza nada por sí solo —eso lo decide el banco—, pero en las compras online, donde nadie ve la tarjeta, es el dato con el que se comprueba que quien paga la tiene. Número, caducidad y CVV juntos son justo lo que hace falta para intentar comprar por Internet a tu nombre. Wallapop te paga en el monedero de la app, y nada de eso pasa por meter tu tarjeta en una página a la que has llegado desde un correo. Todo el montaje —el correo, el CAPTCHA, la web clonada, el chat— existe para que no pienses en eso mientras rellenas tres campos.
Indicadores observados
Todo lo que salió en este caso, junto y defanged, por si alguien quiere buscarlo en sus registros:
| Tipo | Indicador |
|---|---|
| Remitente | admin@omnova[.]net (nombre para mostrar: Wallapop omnova) |
| Asunto | Confirmación de venta #669337 |
| Envío | Alibaba Cloud DirectMail, selector DKIM aliyun-ap-southeast-1 |
| URL del CAPTCHA falso | hxxps://dnswebs[.]cc/D7Z6M3Y7[.]html |
| URL del clon | hxxps://wallapop.purchase183[.]com/unit/2EWUIGLIURVA?m=h |
| Dominios | omnova[.]net, dnswebs[.]cc, purchase183[.]com, wallapop.purchase183[.]com |
El número de pedido y los identificadores de las URL tienen pinta de cambiar con cada víctima; para buscar, lo que más sirve son los dominios.
Estado de la infraestructura
Mientras hacía el análisis seguía todo en pie: el CAPTCHA falso respondía y el clon estaba servido. Lo reporté en ese momento.
Aguantó un par de días, el fin de semana en que me pasó esto. A día de hoy, 14 de septiembre, el clon (wallapop.purchase183[.]com) ya está caído.
Si te llega algo parecido, no hace falta investigar nada. Con esto basta:
- Denuncia al usuario desde la app, en el chat o en su perfil. Es un minuto, y cuanto antes cierren la cuenta, a menos gente le llega.
- No pulses los enlaces del correo. Si dice que has vendido algo, abre tú Wallapop y compruébalo ahí.
- Marca el correo como phishing o spam en tu gestor de correo, y bórralo.
Y no te fíes de estas cosas, que aquí estaban todas y ninguna demuestra nada:
- El logo de Wallapop en el correo. Ponerlo es gratis. Mira la dirección desde la que llega: aquí era
admin@omnova[.]net. - La foto de tu anuncio. Es pública, cualquiera puede usarla.
- El candado del navegador. Protege la conexión con la web en la que estás, pero no demuestra que esa web sea de Wallapop.
- La dirección de la web. Que lleve "wallapop" no significa nada. Antes de meter ningún dato, fíjate bien en qué web estás.
Cinco consejos si vendes en Wallapop
- No des tu correo ni tu teléfono. Si te lo piden "sin la arroba", es una estafa. Y si la app te avisa, hazle caso.
- Nunca metas tu tarjeta para cobrar. Una venta de Wallapop se cobra en el monedero de la app, no escribiendo tu tarjeta en una web.
- Comprueba la venta en la app. No te fíes de un mensaje ni de un correo que diga que ya has vendido.
- No te fíes de las estrellas. Si todas las valoraciones son del mismo día y la cuenta no tiene nada en venta, desconfía.
- Desconfía si te prohíben vender a otro. Si te amenazan con "acciones legales", es para tenerte quieto.
Si ya has metido la tarjeta, llama al banco y bloquéala.
Para cerrar
En resumen, esta estafa no tiene nada de sofisticada. No es lo último del siglo, pero está bien hecha y bien pensada para aprovecharse de quien, por desconocimiento, se fía de todo lo que ve en Internet. Cada vez se lo curran más.
Por suerte, cada vez pica menos gente, pero sigue picando, porque todavía hay gente para todo. En 2024 la Guardia Civil detuvo a cinco personas que habían sacado 325.000 euros a dos mujeres haciéndose pasar por Brad Pitt.
Y hasta aquí este pequeño análisis de fin de semana.
— Kharonte